Phishing : faux mails, faux SMS… comment éviter de tomber dans le piège ?
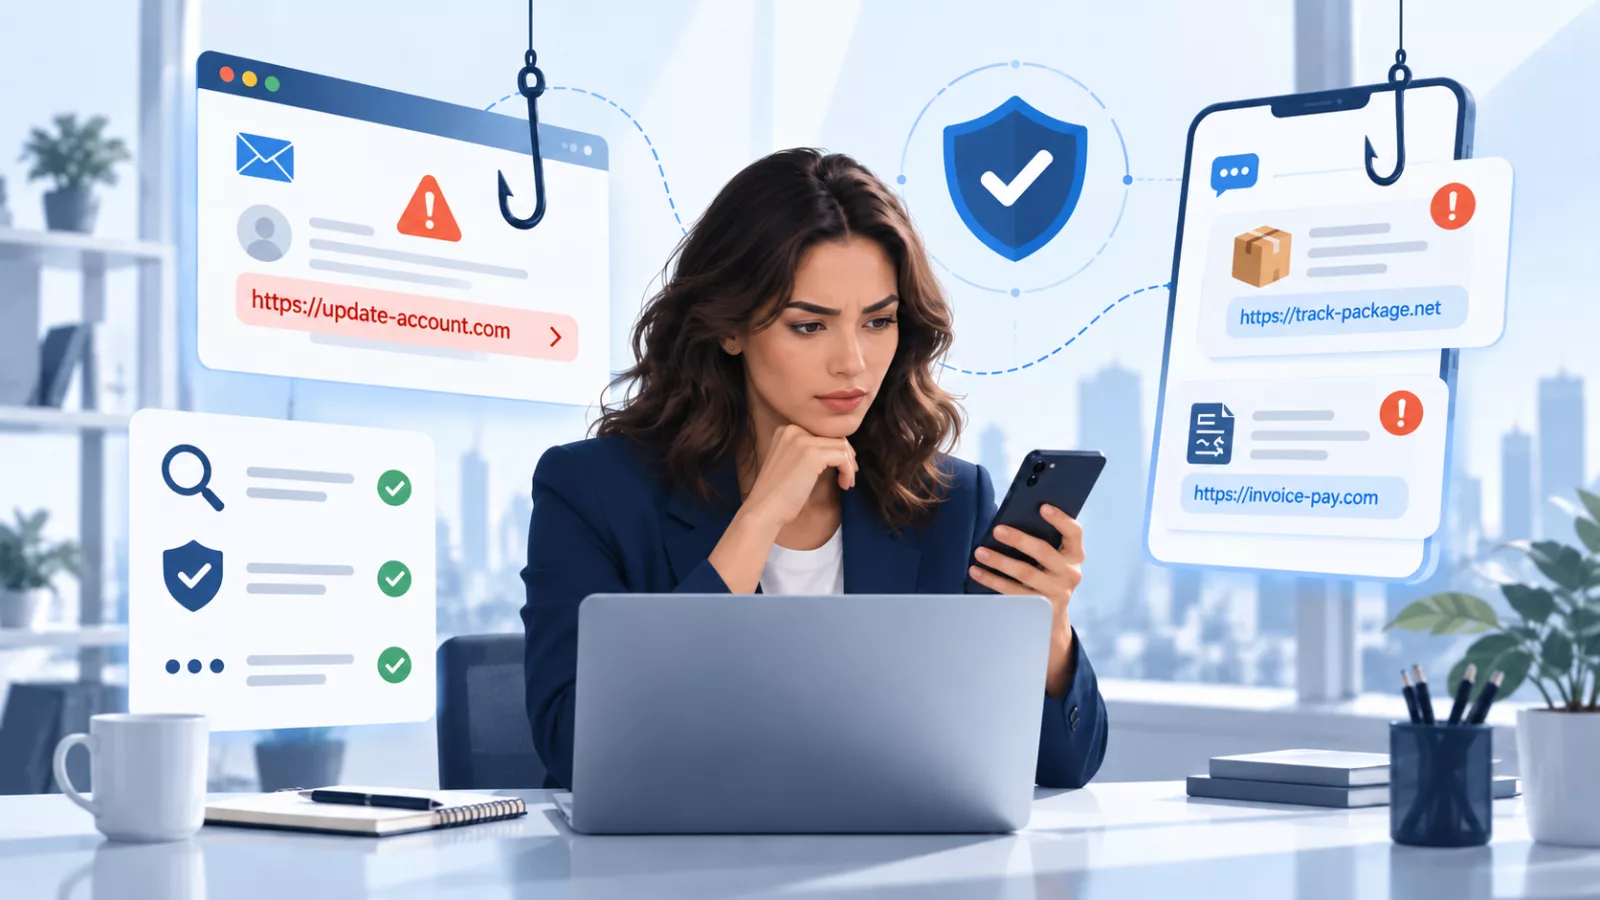
Un SMS vous annonce qu’un colis ne peut pas être livré. Votre banque vous demande de confirmer une opération. Un mail vous informe que votre compte Microsoft va être suspendu. Ou encore, vous recevez une amende à régler rapidement.
Ces messages peuvent sembler parfaitement crédibles. Pourtant, derrière certains d’entre eux se cache une technique particulièrement répandue : le phishing, aussi appelé hameçonnage.
Chez Accomplus, nous souhaitons aussi accompagner nos clients dans la compréhension des risques informatiques. Voici quelques réflexes simples permettant d’éviter de nombreux pièges.
Qu’est-ce que le phishing ?
Le phishing consiste à se faire passer pour une personne ou un organisme de confiance afin de pousser la victime à effectuer une action.
Les fraudeurs peuvent notamment imiter :
- une banque ;
- un service de livraison ;
- les impôts ;
- l’Assurance Maladie ;
- un fournisseur ;
- Microsoft ou Google ;
- un réseau social ;
- un site marchand ;
- un collègue ou un dirigeant d’entreprise.
Le message cherche généralement à provoquer une réaction rapide.
« Votre compte sera suspendu dans 24 heures. »
« Une transaction de 689 € vient d’être effectuée. »
« Votre colis est bloqué, veuillez régler 1,99 €. »
« Votre mot de passe expire aujourd’hui. »
L’objectif est de vous inciter à cliquer avant de réfléchir.
Que cherchent les fraudeurs ?
Un message de phishing peut poursuivre différents objectifs.
Il peut chercher à récupérer :
- votre adresse e-mail ;
- votre mot de passe ;
- vos coordonnées bancaires ;
- vos informations personnelles ;
- vos identifiants professionnels ;
- ou encore l’accès à votre ordinateur.
Une page frauduleuse peut parfois être une copie presque parfaite du véritable site de votre banque, de Microsoft 365 ou d’un autre service connu.
Vous saisissez votre identifiant et votre mot de passe en pensant vous connecter normalement…
Mais ces informations sont directement transmises au fraudeur.
Les messages frauduleux deviennent de plus en plus crédibles
Les fautes d’orthographe grossières ne sont plus forcément présentes.
Un message frauduleux peut aujourd’hui comporter :
- un logo parfaitement reproduit ;
- une présentation professionnelle ;
- votre nom et votre prénom ;
- le nom d’une entreprise que vous connaissez ;
- une signature crédible ;
- et parfois même des informations personnelles vous concernant.
Il ne faut donc plus se fier uniquement à l’apparence d’un message.
Les 7 réflexes à avoir avant de cliquer
1. Regardez réellement l’adresse de l’expéditeur
Le nom affiché n’est pas suffisant.
Un message peut afficher :
Microsoft
alors que l’adresse réelle derrière est totalement différente.
Prenez quelques secondes pour vérifier l’adresse complète.
2. Méfiez-vous de l’urgence
Les fraudeurs utilisent énormément la peur et l’urgence.
Compte bloqué, paiement suspect, colis perdu, facture impayée…
Si le message vous pousse à agir immédiatement, prenez justement quelques secondes supplémentaires pour vérifier.
3. Ne vous connectez pas depuis le lien reçu
Votre banque vous demande de vérifier une opération ?
N’utilisez pas le lien présent dans le SMS.
Ouvrez directement votre application bancaire ou rendez-vous vous-même sur le site que vous utilisez habituellement.
Même principe pour Microsoft, votre messagerie, les impôts ou les services administratifs.
4. Vérifiez la destination d’un lien
Sur ordinateur, il est généralement possible de placer la souris sur un lien sans cliquer dessus afin d’observer l’adresse de destination.
Une adresse étrange ou sans rapport avec le service concerné doit immédiatement éveiller votre méfiance.
5. Ne communiquez jamais vos mots de passe
Un organisme sérieux ne vous demandera pas de lui communiquer directement votre mot de passe par e-mail, SMS ou téléphone.
Soyez également particulièrement prudent lorsqu’on vous demande :
- un numéro de carte bancaire ;
- un code reçu par SMS ;
- un code d’authentification ;
- ou la validation d’une opération dans votre application bancaire.
6. En cas de doute, contactez l’organisme autrement
Vous recevez un appel prétendument urgent de votre banque ?
Raccrochez et contactez votre banque avec le numéro que vous connaissez déjà, par exemple celui présent sur votre carte bancaire ou dans votre application.
Même principe en entreprise.
Un fournisseur vous envoie soudainement un nouveau RIB ?
Appelez votre contact habituel avant d’effectuer le virement.
7. Activez la double authentification
La double authentification, aussi appelée MFA, ajoute une protection supplémentaire à votre compte.
Même si votre mot de passe est dérobé, le pirate devra encore franchir une seconde étape pour pouvoir se connecter.
Elle est aujourd’hui particulièrement importante pour protéger :
- les messageries ;
- Microsoft 365 ;
- les comptes professionnels ;
- les réseaux sociaux ;
- les services cloud ;
- et les accès aux données de l’entreprise.
Attention également aux appels téléphoniques
Le phishing ne passe pas uniquement par les e-mails.
Un fraudeur peut également vous appeler en prétendant être :
votre banque, Microsoft, un technicien informatique ou un service anti-fraude.
Il peut même connaître certaines informations personnelles afin de rendre son discours crédible.
Un technicien que vous n’avez jamais contacté vous demande soudainement d’installer un logiciel de prise en main à distance ?
Ne l’installez pas.
Avec ce type de logiciel, une personne malveillante pourrait prendre le contrôle de votre ordinateur.
Et dans une entreprise ?
Pour une entreprise, un simple phishing peut avoir des conséquences importantes.
Le piratage d’une boîte mail professionnelle peut permettre à un attaquant :
- de lire les échanges avec les clients ;
- de récupérer des documents ;
- d’envoyer des messages au nom de l’entreprise ;
- de modifier les coordonnées bancaires sur une facture ;
- d’usurper l’identité d’un dirigeant ;
- ou d'utiliser le compte compromis pour attaquer d’autres collaborateurs.
La sécurité ne repose donc pas uniquement sur un antivirus.
La protection passe également par la configuration des comptes, la double authentification, les sauvegardes et surtout la vigilance des utilisateurs.
J’ai cliqué sur un lien suspect : que faire ?
Pas de panique, mais n’attendez pas.
Si vous pensez avoir communiqué votre mot de passe :
- changez immédiatement le mot de passe du compte concerné ;
- modifiez également les autres comptes utilisant le même mot de passe ;
- activez la double authentification ;
- vérifiez les connexions récentes à votre compte.
Si vous avez communiqué vos informations bancaires, contactez rapidement votre banque.
Et si vous avez téléchargé un fichier, installé un programme ou autorisé une prise en main de votre ordinateur, il est préférable de faire vérifier votre équipement.
Un doute ? Mieux vaut vérifier avant de cliquer
En cybersécurité, quelques secondes de vérification peuvent parfois éviter beaucoup de problèmes.
Un message vous semble étrange ? Un lien vous paraît suspect ? Vous avez cliqué et vous ne savez pas quelles conséquences cela peut avoir ?
Accomplus peut vous accompagner.
Nous proposons aux particuliers et aux professionnels des prestations de diagnostic, sécurisation des postes, protection des comptes, sauvegarde, cybersécurité et accompagnement informatique.
Pour les entreprises, nous pouvons également analyser votre environnement et mettre en place des mesures simples permettant de réduire considérablement les risques : double authentification, sécurisation Microsoft 365, sauvegardes, protection des postes et sensibilisation des utilisateurs.
Accomplus – Votre partenaire informatique à Pont-l’Évêque et dans le Pays d’Auge.
Votre situation mérite un diagnostic précis.
Décrivez le matériel, le symptôme ou le projet. Accomplus vous indique la prochaine étape utile.